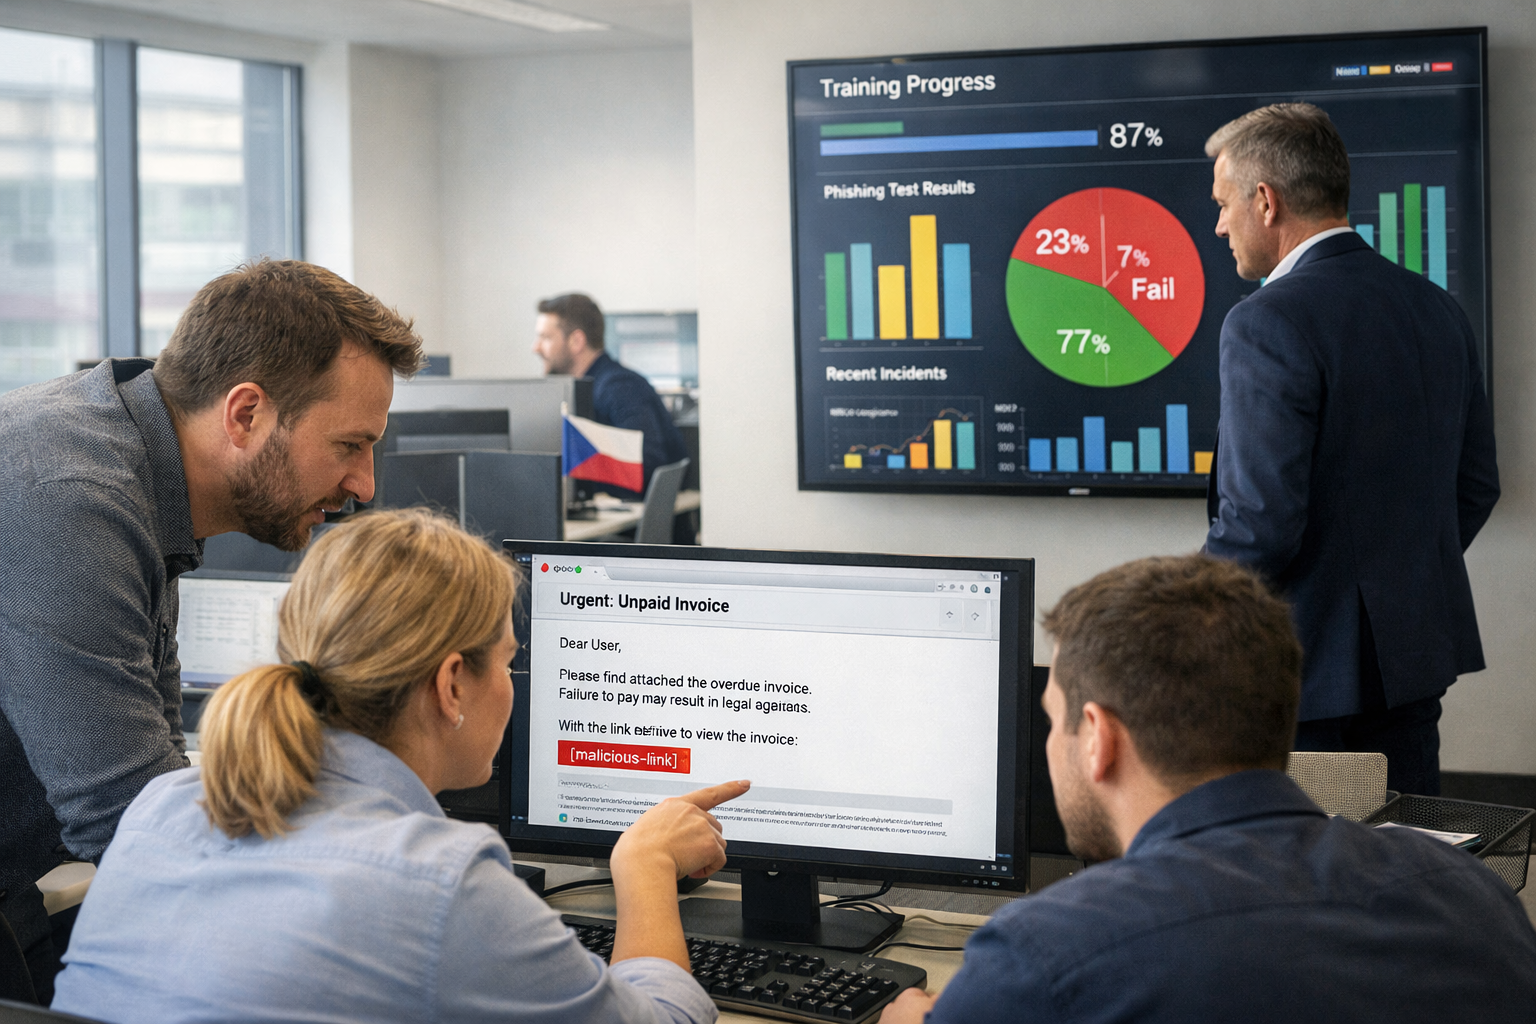
Kybernetické útoky představují pro firmy nejen technologické, ale i významné finanční a provozní riziko. Vedle zabezpečení systémů proto roste důraz na pravidelné vzdělávání zaměstnanců, kteří mohou rozhodnout o tom, zda se podvodný e-mail či zpráva promění v únik dat, výpadek provozu nebo škodu v řádu milionů korun.
Národní úřad pro kybernetickou a informační bezpečnost evidoval v září 26 kybernetických incidentů, což byl třetí nejvyšší měsíční počet za předchozích dvanáct měsíců. Více případů úřad zaznamenal jen v lednu, kdy jich bylo 32, a v srpnu s 28 incidenty. Právě srpen vyčníval závažností: devět případů NÚKIB vyhodnotil jako významné, nejvíce za sledované období.
Mezi incidenty převažovaly průniky do informačních systémů. V srpnu tvořily více než dvě třetiny evidovaných případů, v září pak nadpoloviční většinu. Terčem byly zejména organizace ve vzdělávání a veřejné správě. Hrozba se však netýká jen technologických společností, protože útoky mohou zasáhnout podniky napříč obory i jejich dodavatelské řetězce.
Výroční zpráva NÚKIB za rok 2025 zároveň ukázala, že útoky proti dostupnosti systémů představovaly 46 procent všech případů. Pro organizace zůstává rozšířenou hrozbou phishing: zkušenost s ním uvedlo devět z deseti respondentů. Více než třetina organizací přitom své zaměstnance na podobné situace vůbec netestovala.
Od jednorázového kurzu k průběžnému ověřování
Útočníci stále častěji cílí na lidskou chybu namísto přímého prolomení zabezpečeného systému. Podvodné zprávy mohou přicházet e-mailem, SMS, telefonicky i prostřednictvím komunikace, která napodobuje kolegu, dodavatele nebo nadřízeného. Využívají důvěru, rutinu i tlak na rychlé rozhodnutí.
Firmy proto vedle jednorázových školení využívají krátké a opakované vzdělávací bloky doplněné simulacemi. Tento přístup umožňuje ověřovat, zda zaměstnanci dokážou rozpoznat podezřelou situaci v praxi, nikoli pouze potvrdit absolvování kurzu. Pro vedení podniků může jít o důležitý podklad pro řízení rizik a omezení potenciálních nákladů spojených s incidentem.
Operátor O2 pro tento účel nabízí program O2 Cyber Academy, který vytvořil s českou společností BOIT. Základní nastavení počítá s měsíčními lekcemi v délce tří až osmi minut a navazující testovací otázkou, přičemž rozsah si určuje zákazník. Součástí mohou být simulované phishingové e-maily, podvodné SMS či jiné scénáře sociálního inženýrství. Při chybné reakci zaměstnanec dostane vysvětlení varovných signálů.
Podle produktové manažerky O2 Petry Radostové lze vzdělávací obsah doručovat přímo e-mailem, SMS nebo prostřednictvím aplikace OuiLive. Administrátorský portál pak firmám nabízí přehled o účasti, výsledcích i vývoji reakcí zaměstnanců v čase. Reporting tak může ukázat konkrétní slabiny, které by při formálním školení zůstaly skryté.
Nový zákon rozšiřuje povinnosti regulovaných organizací
Význam školení zvyšuje také nový zákon o kybernetické bezpečnosti, účinný od 1. listopadu 2025. Česká úprava převádí požadavky evropské směrnice NIS2 a regulovaným organizacím ukládá povinnosti související s řízením kybernetických rizik, včetně vzdělávání zaměstnanců a vedoucích pracovníků.
NÚKIB původně odhadoval, že do působnosti zákona spadne zhruba 6 000 subjektů. Do února 2026 ohlásilo regulovanou službu přibližně 4 800 organizací. Pro dotčené firmy se tak školení nestává pouze preventivním opatřením, ale také součástí doložitelného plnění zákonných požadavků. Průběžné vzdělávání a testování může snížit riziko provozních ztrát, narušení vztahů se zákazníky i nákladů na řešení bezpečnostního incidentu.