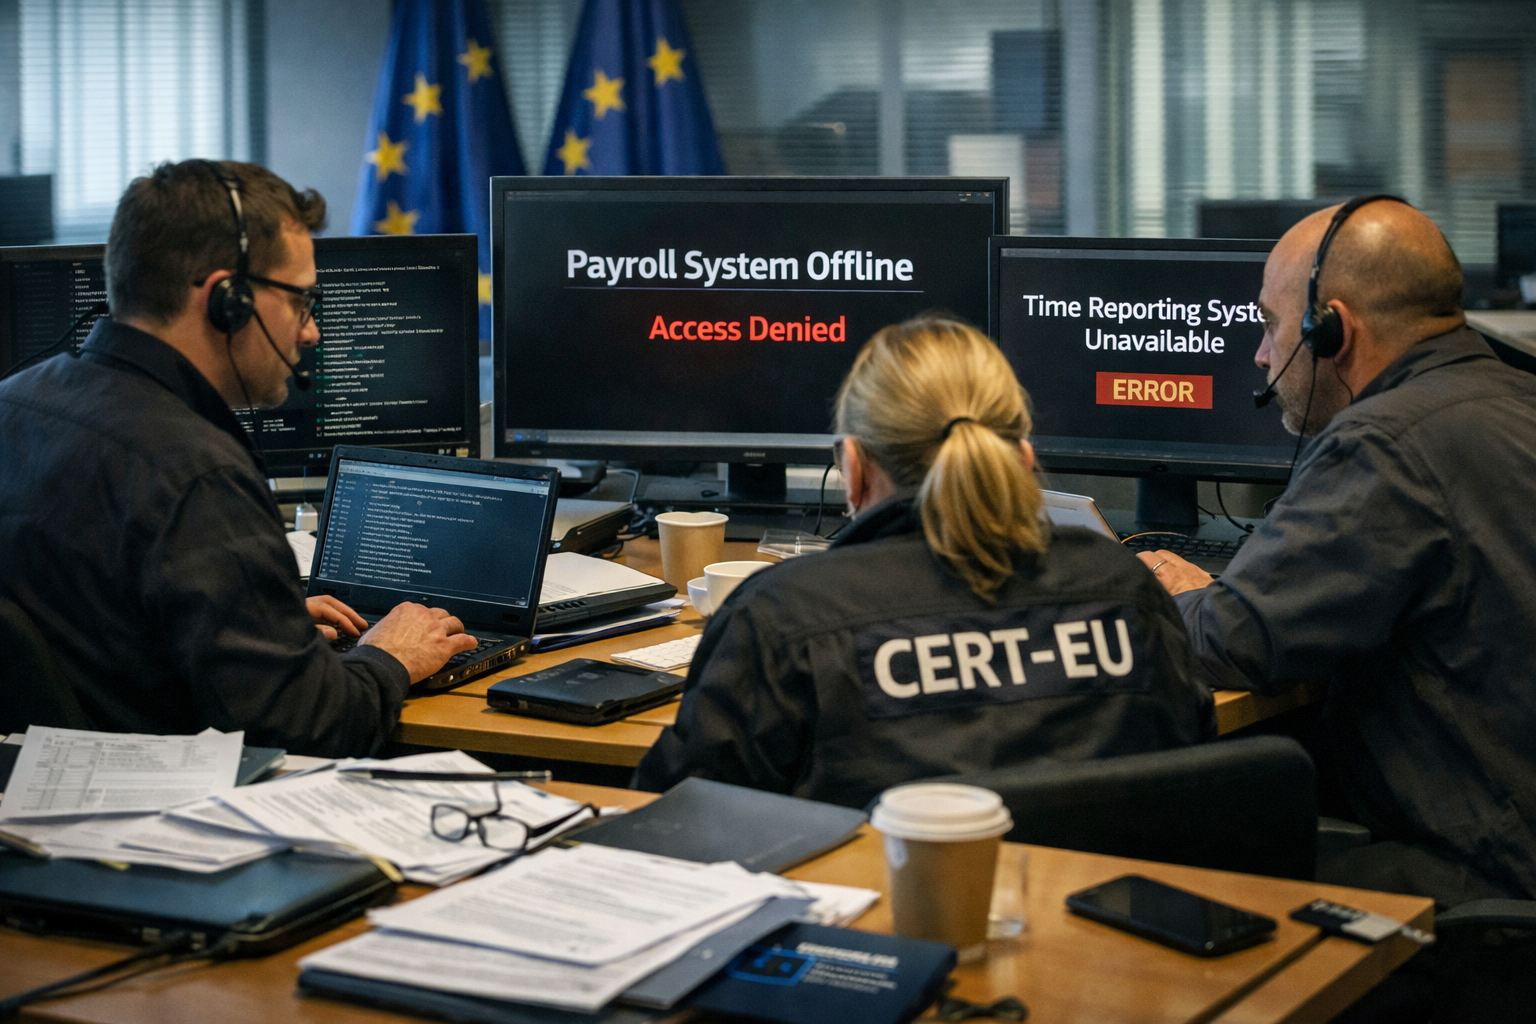
Kybernetický útok na Evropskou komisi narušil provoz jejích interních aplikací, včetně systémů používaných pro mzdovou administrativu a evidenci pracovní doby. Výpadky trvaly déle než deset dní, samotná výplata mezd zaměstnancům však podle Komise proběhla včas.
Zaměstnanci v době incidentu nemohli do některých systémů zadávat údaje související se mzdami, podávat žádosti o dovolenou ani vykazovat odpracovanou dobu. Několik aplikací bylo jako preventivní opatření dočasně vypnuto. Přístup k většině z nich už byl následně obnoven.
Bezpečnostní služba unijních institucí CERT-EU zjistila, že mezinárodní hackerské skupiny využívají ARTEX, veřejně dostupný nástroj založený na umělé inteligenci, k vyhledávání zranitelností v informačních systémech. Komise uvádí, že se jí podařilo většinu útoku omezit, konečný rozsah následků ale zatím nezná.
Klíčovou otázkou zůstává, zda útočníci pronikli k osobním údajům zaměstnanců a v jakém rozsahu. Případný únik údajů o odměňování či dalších personálních informací by vedle bezpečnostního rizika znamenal také administrativní a finanční zátěž spojenou s vyšetřováním, informováním dotčených osob a posílením ochrany systémů.
Komise kvůli incidentu svolala mimořádné jednání Rady pro správu a řízení společností, svého nejvyššího vnitřního krizového orgánu. Ministerstvo digitálních služeb zároveň nařídilo přísnější bezpečnostní kontroly. Mluvčí Komise Thomas Rainier uvedl, že instituce po zjištění útoku přijala potřebná opatření a informovala příslušné osoby.